
Secure-серверы Rust — это официальные сервера Facepunch, на которые пускают только с включёнными TPM 2.0 и Secure Boot, и с патчем 1 октября 2026 года их стало вдвое больше. К шести тестовым серверам, работающим с марта, добавились ещё шесть, в том числе первые азиатские и третий в Восточной Европе. Ниже — какие сервера теперь требуют защищённую загрузку, насколько на них меньше читеров, сколько игроков вообще смогут туда зайти и как за пять минут проверить свой компьютер.
Что изменилось в патче 1 октября 2026 года
В девблоге Livestock Update, который вышел вместе с октябрьским вайпом, команда античита Facepunch объявила о следующем этапе. Цель прежняя — сделать требование TPM и Secure Boot глобальным для всех серверов Rust, но разработчики честно признают, что до этого ещё далеко: слишком много игроков не включили нужные функции. Поэтому вместо общего правила расширяется пул официальных серверов, где проверка уже обязательна.
Сам механизм не поменялся. Сервер с обязательными требованиями получает в браузере серверов метку Secure. Если кликнуть по такому серверу, игра покажет, что именно требуется и поддерживает ли это ваша система. Без TPM и Secure Boot подключиться не получится, даже если всё остальное в порядке.
Список Secure-серверов Facepunch на октябрь 2026
Ниже собраны все официальные сервера, где проверка включена: первая шестёрка из мартовского девблога Shipshape и новая волна из октябрьского патча.
| Сервер | Регион | С какого момента Secure |
|---|---|---|
| EU 3 | Европа | март 2026 |
| EU East 3 | Восточная Европа | март 2026 |
| EU 14 | Европа | март 2026 |
| EU Large 2 | Европа, большая карта | март 2026 |
| US West 3 | Запад США | март 2026 |
| US East 3 | Восток США | март 2026 |
| [US East] Facepunch 1 | Восток США | 1 октября 2026 |
| [EA] Facepunch 1 | Восточная Азия | 1 октября 2026 |
| [EA] Facepunch 2 | Восточная Азия | 1 октября 2026 |
| [EU] Facepunch 15 | Европа | 1 октября 2026 |
| [EU] Facepunch 16 | Европа | 1 октября 2026 |
| [EU East] Facepunch 1 | Восточная Европа | 1 октября 2026 |
Для игроков из России и СНГ самое заметное — сервера EU East: теперь их два, и один из них — «первый» восточноевропейский официальный сервер, который традиционно собирает высокий онлайн. Кто привык играть именно там и не включал Secure Boot, после вайпа 1 октября просто не сможет зайти.
Работает ли защита: цифры Facepunch
Первые результаты команда опубликовала в апрельском девблоге Spring Clean, через месяц после запуска. На обычных серверах читером оказывался примерно 1 игрок из 42, на Secure-серверах — 1 из 63. Если перевести в проценты, доля нечестных игроков упала примерно с 2,4% до 1,6%, то есть на треть.
| Показатель | Обычный сервер | Secure-сервер |
|---|---|---|
| Читеров на игроков | 1 из 42 | 1 из 63 |
| Доля читеров | ≈ 2,4% | ≈ 1,6% |
| Ожидаемо читеров при онлайне 200 | около 5 | около 3 |
| Что нужно для входа | EAC | EAC + TPM 2.0 + Secure Boot |
Сами разработчики называют эффект скромнее, чем у премиум-серверов, запущенных годом ранее. Тогда сразу добавили 20 серверов, и сейчас на премиум приходится около четверти всех игроков официальных серверов. Secure-серверов было всего шесть, поэтому выборка небольшая и статистика, по признанию Facepunch, не вполне надёжна. Расширение до двенадцати как раз должно дать более точную картину.
Важно понимать, что TPM и Secure Boot не ловят читы напрямую. Они мешают обходить Easy Anti-Cheat: Secure Boot не даёт загрузить неподписанный драйвер до старта Windows, а TPM привязывает проверку к конкретному железу, поэтому новый аккаунт после бана уже не решает проблему. Про то, как EAC находит нарушителей и почему баны приходят волнами, мы подробно писали в материале о волнах банов в Rust.
Сколько игроков могут попасть на Secure-сервер
Главный тормоз — не железо, а настройки. В мартовском анонсе Facepunch писала, что TPM есть у более чем 80% игроков, а Secure Boot включён у чуть менее 60%. К октябрю команда опубликовала график за полгода наблюдений.
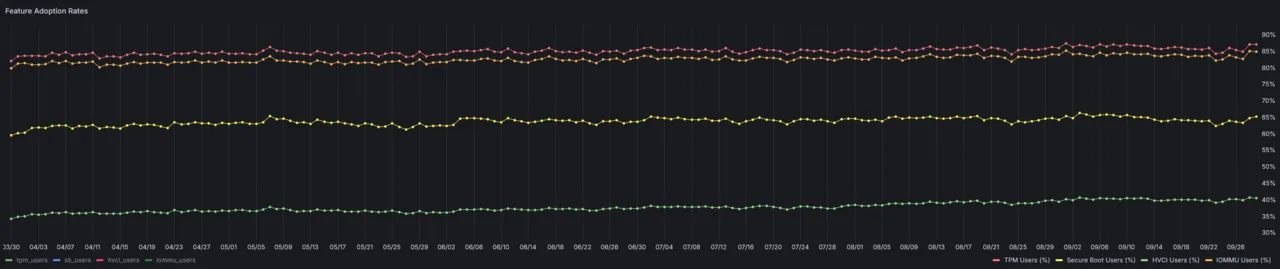
| Функция | Конец марта 2026 | Конец сентября 2026 | Нужна для Secure |
|---|---|---|---|
| TPM | ≈ 82% | ≈ 87% | да |
| IOMMU | ≈ 80% | ≈ 85% | нет |
| Secure Boot | ≈ 59% | ≈ 65% | да |
| HVCI (целостность памяти) | ≈ 34% | ≈ 41% | нет |
Значения сняты с графика на глаз, с точностью до процента-двух. Подписи на самом графике расходятся: в нижнем левом углу перечислены служебные имена серий в одном порядке, в правом — названия с цветами в другом. Мы опирались на правую легенду, потому что только она совпадает с цифрами из мартовского и апрельского девблогов (TPM выше 80%, Secure Boot около 60%).
Вывод из графика простой: за полгода доля игроков с Secure Boot выросла всего на 5–6 процентных пунктов. Примерно каждый третий игрок Rust по-прежнему не сможет зайти на Secure-сервер, и именно поэтому глобальное требование пока откладывается. Появление HVCI и IOMMU на графике тоже показательно: Facepunch следит за ними заранее, хотя для входа они пока не требуются.
Как проверить TPM и Secure Boot на своём ПК
Facepunch выпустила отдельную инструкцию в службе поддержки, и первая её часть занимает минуту и не требует заходить в BIOS.
Шаг 1. Проверка из Windows
- Нажмите Win + R, введите
tpm.mscи Enter. Надпись «Доверенный платформенный модуль готов к использованию» (The TPM is ready for use) означает, что TPM включён. - Снова Win + R, введите
msinfo32. В строке «Состояние безопасной загрузки» (Secure Boot State) должно стоять «Вкл». - Если оба пункта в порядке, Secure-сервера вам уже доступны, больше ничего делать не нужно.
Шаг 2. Включение в BIOS/UEFI
Если что-то выключено, придётся зайти в настройки материнской платы — обычно клавишами Del, F2 или F10 при старте. Названия пунктов зависят от производителя, поэтому Facepunch прямо советует сверяться с инструкцией к своей плате.
| Что включить | Как называется на платах Intel | Как называется на платах AMD |
|---|---|---|
| TPM | Intel PTT (Platform Trust Technology) | AMD fTPM |
| Secure Boot | Secure Boot в разделе Boot или Security | Secure Boot в разделе Boot или Security |
| Режим загрузки | UEFI, CSM (Legacy) выключен | UEFI, CSM (Legacy) выключен |
Если у вас компьютер последних восьми лет, железо почти наверняка поддерживает обе функции, они просто выключены. Ровно эти же требования предъявляют Windows 11 и Valorant, так что включение пригодится не только для Rust.
Частые ошибки и кому Secure-сервера не подойдут
- Включили Secure Boot на диске со старой разметкой MBR. Secure Boot работает только в режиме UEFI, а Windows, установленная в режиме Legacy, после выключения CSM может просто не загрузиться. Сначала проверьте в «Управлении дисками», что системный диск размечен в GPT; конвертировать его можно встроенной утилитой Windows mbr2gpt, но перед этим сделайте резервную копию.
- Сбросили BIOS и потеряли настройки. После обновления прошивки материнской платы TPM и Secure Boot иногда возвращаются в положение «выкл». Если вчера Secure-сервер пускал, а сегодня нет, первым делом повторите проверку через tpm.msc и msinfo32.
- Используете шифрование BitLocker. Изменение настроек TPM может запросить ключ восстановления BitLocker при следующей загрузке. Найдите его в учётной записи Microsoft заранее.
- Играете на Linux или через Steam Deck с Proton. Rust с античитом на Linux и так не работает, и Secure-сервера эту ситуацию не меняют. Подробности — в разборе про Rust на Linux и Steam Machine.
- Сидите на очень старом железе. Платы примерно до 2016–2017 годов могут не иметь ни fTPM, ни PTT, и включать там нечего. Таким игрокам остаются обычные сервера, премиум-сервера и комьюнити-сервера без метки Secure.
Что это значит для владельцев серверов
Комьюнити-серверы могут включить требование в любой момент, это не только инструмент Facepunch. Для полного режима с меткой Secure в браузере используется конвар server.useServerWideRequiredSystemConfig. Есть и мягкий вариант: server.usePerPlayerRequiredSystemConfig включает проверку для отдельных аккаунтов, которые бэкенд Facepunch пометил как требующие TPM и Secure Boot, но метку Secure сервер при этом не получает. Такой вариант подходит, если вы не хотите терять треть онлайна, но готовы не пускать подозрительные аккаунты.
Остальные изменения октябрьского патча — коровы и овцы, новые комнаты с лутом, стопки мешков с песком — собраны в обзоре Livestock Update в Rust. А если после вайпа просела производительность, загляните в материал об оптимизации Rust, RRP и оверлее F8.
Коротко
- С 1 октября 2026 года Secure-серверов Facepunch стало 12: к шести мартовским добавились [US East] Facepunch 1, [EA] Facepunch 1 и 2, [EU] Facepunch 15 и 16, [EU East] Facepunch 1.
- Для входа нужны TPM 2.0 и Secure Boot; такие сервера отмечены в браузере меткой Secure.
- По данным Facepunch, читеров на Secure-серверах на треть меньше: 1 из 63 игроков против 1 из 42.
- TPM включён примерно у 87% игроков, Secure Boot — лишь у 65%, поэтому глобального требования пока нет.
- Проверить свой ПК можно командами tpm.msc и msinfo32; включение делается в BIOS/UEFI, режим загрузки должен быть UEFI на GPT-диске.